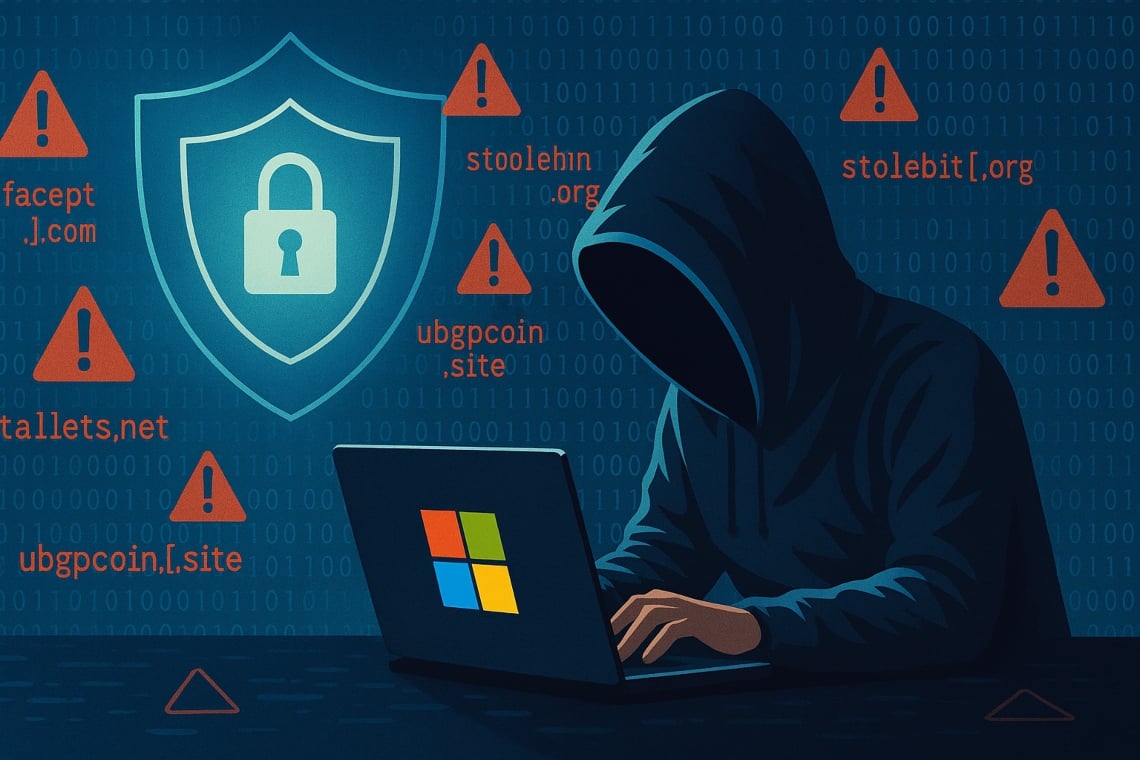
في إجراء منسق غير مسبوق، أعلنت Microsoft أنها قامت بحظر ما يقرب من 2,300 موقع ويب مرتبط ببرمجيات Lumma Stealer الخبيثة، وهي واحدة من أكثر التهديدات الإلكترونية انتشارًا وخطورة في السنوات الأخيرة.
تمثل العملية، التي أصبحت ممكنة بفضل إذن من محكمة فيدرالية في جورجيا، ضربة كبيرة ضد البنية التحتية الرقمية المستخدمة لسرقة البيانات الحساسة والعملات المشفرة.
تم تنفيذ التدخل من قبل Digital Crimes Unit التابعة لشركة Microsoft بالتعاون مع وزارة العدل الأمريكية، Europol ومركز مكافحة الجريمة الإلكترونية في اليابان.
الهدف: تفكيك شبكة القيادة والسيطرة للبرمجيات الخبيثة والأسواق السرية حيث كان يتم بيعها للمجرمين الإلكترونيين.
المحتويات
Lumma Stealer: برنامج ضار في تطور مستمر وإجراءات Microsoft
ظهر لأول مرة في 2022، تطور Lumma Stealer بسرعة ليصبح أداة متقدمة لسرقة كلمات المرور، أرقام بطاقات الائتمان، بيانات الاعتماد المصرفية وبيانات المحافظ الرقمية.
تم توزيع البرمجيات الخبيثة عبر المنتديات السرية، وقد تم استخدامها من قبل شبكة عالمية من مجرمي الإنترنت لاختراق الأجهزة وسرقة المعلومات الحساسة.
وفقًا لمايكروسوفت، بين 16 مارس و16 مايو 2024، تم تحديد أكثر من 394,000 جهاز Windows مصاب بـ Lumma.
عملت الشركة بشكل وثيق مع قوات إنفاذ القانون وشركات الأمن السيبراني لقطع الاتصالات بين الأجهزة المخترقة وخوادم التحكم في البرمجيات الخبيثة.
تأتي الإجراءات ضد Lumma Stealer في وقت يشهد فيه الجريمة الإلكترونية المرتبطة بـ العملات المشفرة ازدهارًا حقيقيًا.
وفقًا لتقرير نُشر من قبل Chainalysis في فبراير، في عام 2024 وحده تم سرقة 51 مليار دولار في العملات المشفرة على مستوى العالم. يتم تغذية عمليات الاحتيال من قبل كارتلات الجريمة، الهاكرز المدعومين من الدول والاحتيالات المدعومة من قبل الذكاء الاصطناعي.
في الولايات المتحدة، أبلغت FBI عن خسائر بقيمة 9.3 مليار دولار مرتبطة بعمليات الاحتيال في العملات المشفرة في عام 2023، مع كون كبار السن من بين الضحايا الأكثر تضرراً. الظاهرة لا تظهر أي علامات على التباطؤ، بل على العكس: تصبح أكثر تعقيداً ومتاحة حتى للمجرمين الأقل خبرة.
من بين الأدوات الأكثر استخدامًا من قبل مجرمي الإنترنت هناك ما يسمى crypto drainers، وهي برامج ضارة مصممة لتفريغ المحافظ الرقمية للضحايا. غالبًا ما تكون هذه الأدوات مخفية في مواقع التصيد الاحتيالي، عمليات airdrop الوهمية أو إضافات المتصفح.
وفقًا لـ AMLBot، يتم الآن تقديم drainers كخدمات SaaS (البرمجيات كخدمة)، متاحة مقابل بضعة دولارات — في بعض الحالات حتى مقابل 100 دولار — لأي شخص يرغب في الدخول إلى عالم الجريمة الإلكترونية.
سوق سوداء في توسع مستمر
ليس من قبيل الصدفة أن هناك على الإنترنت community حقيقية حيث يقدم المجرمون الخبراء tutorial ودعماً. وبالتالي تحويل المحتالين الطموحين إلى لصوص العملات المشفرة في غضون أيام قليلة.
أصبحت بعض مجموعات “Drainer-as-a-Service” واثقة جدًا من عملياتها لدرجة أنها بدأت في الترويج لنفسها علنًا، حتى أنها تشارك في أحداث القطاع مع أكشاك ترويجية.
كشفت تحقيقات AMLBot عن وجود إعلانات للبرامج الضارة تستهدف منصات محددة مثل Hedera (HBAR). علامة على أن توظيف المواهب التقنية يحدث بنشاط في مساحات الإنترنت المتخصصة.
النمو في الظاهرة تؤكده أيضًا بيانات Kaspersky. وفقًا للأخير، فإن منتديات الويب المظلم المخصصة لـ drainer قد انتقلت من 55 في 2022 إلى 129 في 2024.
في عام 2024 وحده، Scam Sniffer أبلغ عن 494 milioni من الدولارات سُرقت من خلال هذه الأدوات، بزيادة قدرها 67% مقارنة بالعام السابق. إن سهولة الوصول وغياب الحواجز التقنية تجعل drainers واحدة من أخطر التهديدات لمن يمتلك العملات المشفرة.

في وقت من الأوقات كان ملاذًا آمنًا للمجرمين الإلكترونيين، Telegram بدأ يفقد شعبيته بين الهاكرز بعد ظهور أخبار تفيد بأن المنصة قد بدأت في مشاركة البيانات مع السلطات.
هذا دفع العديد من الجهات الخبيثة للعودة إلى شبكة Tor، حيث يكون من الصعب انتهاك الخصوصية.
إن الانتقال إلى بيئات رقمية أكثر ظلمة يجعل عمل قوات إنفاذ القانون أكثر تعقيدًا، ولكنه ليس مستحيلًا.
تُظهر إجراءات Microsoft ضد Lumma Stealer أنه، مع الجمع الصحيح بين التكنولوجيا، التعاون الدولي والتدخل القانوني، من الممكن توجيه ضربات كبيرة حتى لأكثر الشبكات الإجرامية تطوراً.
إشارة قوية إلى عالم الجريمة الإلكترونية
تدخل Microsoft ليس مجرد إجراء تقني، بل هو أيضًا رسالة واضحة. أي أن الشركات التكنولوجية مستعدة لمحاربة الجريمة الإلكترونية على جميع الجبهات.
من خلال حجب آلاف المواقع والتعاون مع السلطات العالمية، أثبتت Microsoft أن الدفاع الرقمي يمكن أن يكون فعالاً، حتى ضد التهديدات التي تتطور بسرعة مثل Lumma Stealer.