في الهند، أدى خرق الأمان على CoinDCX في 19 يوليو إلى اعتقال مهندس الموظفين الخاص بعد سرقة 44 مليون دولار من الأصول الرقمية.
المحتويات
كيف حدثت السرقة بقيمة 44 مليون على CoinDCX؟
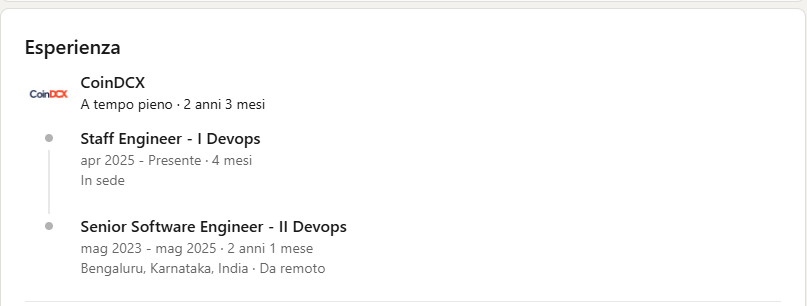
في ليلة بين 18 و19 يوليو تعرضت أنظمة CoinDCX لاختراق غير مصرح به. قام فاعل مجهول بنقل 1 USDT إلى محفظة خارجية، ثم تابع الضربة الحقيقية: نقل $44 مليون إلى ست محافظ مختلفة. تؤكد مصادر داخلية أن الهجوم تم تطويره باستخدام بيانات اعتماد Rahul Agarwal، وهو مهندس تم توظيفه في مايو 2023 وتمت ترقيته إلى مهندس موظفين في أبريل 2025.
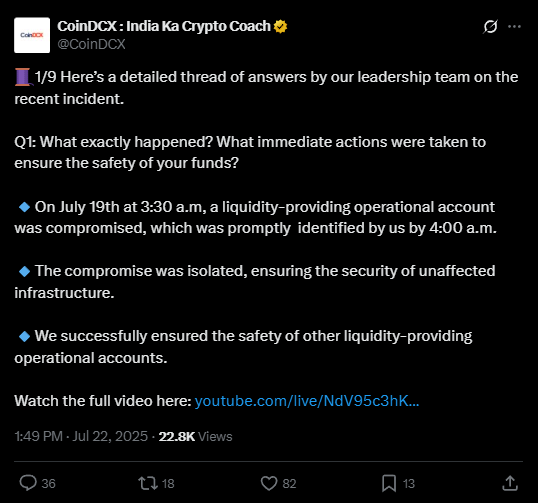
تمت العملية بفضل تثبيت malware على الحاسوب المحمول الخاص بشركة Agarwal، والذي كان مخفيًا على ما يبدو في ملفات قادمة من أنشطة عمل جانبية. في الواقع، قامت CoinDCX بإعادة بناء الأحداث واكتشفت أن الموظف كان يعمل كمستقل لأربعة عملاء خاصين، على الرغم من السياسة التي تحظر الاستخدامات الإضافية للأجهزة الخاصة بالشركة.
من هو Rahul Agarwal ولماذا اعتقلته الشرطة؟
Rahul Agarwal، يبلغ من العمر 30 عامًا، كان يعمل كمهندس DevOps لشركة CoinDCX لأكثر من عامين، ومقرها في بنغالورو. كانت ترقيته إلى مهندس موظفين حديثة جدًا، لكن الشرطة أوقفته في الساعات التي تلت الحادث.
قام المحققون بمصادرة جهاز الكمبيوتر المحمول الخاص بعمله وبدأوا عمليات تفتيش رقمية. نفى أغاروال أي تورط مباشر في السرقة، لكنه اعترف باستخدام الكمبيوتر الخاص بالشركة لأنشطة إضافية، وهو أمر أساسي للاختراق عبر social engineering.
لم يؤكد CoinDCX، عبر الرئيس التنفيذي، علنًا الاعتقال، لكنه أصدر بيانًا يوضح فيه أن التحقيقات في هجوم اجتماعي متطور لا تزال جارية وتمنع الإدلاء بتصريحات أكثر تحديدًا للصحافة.
ما الذي حدث تقنيًا؟ لماذا هو حالة غير مسبوقة؟
وفقًا لما جمعته Neblio Technologies، مشغل CoinDCX، استغل الهجوم تقنية الهندسة الاجتماعية “الكلاسيكية”: حيث أقنع المجرمون Agarwal بتثبيت برنامج ضار، ربما مقابل خدمة حرة زائفة أو عبر بريد إلكتروني للتصيد الاحتيالي. بعد ذلك، منح البرنامج الخبيث وصولاً كاملاً إلى حساب خادم داخلي مخصص لـالسيولة نحو بورصة أخرى.
أوضحت الexchange أن لم يتم المساس بأي من أموال المستخدمين; الخسارة تتعلق بالاحتياطيات المؤسسية لإدارة السيولة بين الexchange. ومع ذلك، فإن الضرر الذي لحق بالسمعة والمبلغ المعني يمثلان تحذيرًا كبيرًا حول مدى إمكانية اختراق حتى مشغل مهم.
ما هي التداعيات على CoinDCX، المستخدمين وقطاع العملات المشفرة؟
وفقًا للرئيس التنفيذي لشركة CoinDCX، تُبرز هذه الأزمة الخطر الشديد لـ الهجمات المستهدفة على الموظفين، والذي غالبًا ما يتم التقليل من شأنه.
“العديد من التهديدات الأكثر حداثة تستهدف المهندسين ومسؤولي النظام، وليس فقط البنى التحتية المعلوماتية المركزية،”
صرح بذلك. لم تؤثر الانتهاك على مراكز crypto للمستخدمين، لكنها أثرت على الموارد المستخدمة لإدارة المنصة (على سبيل المثال، التبادلات بين exchange).
وفقًا لـ CoinDCX، ستكون العواقب واسعة النطاق: مراجعة جميع سياسات تكنولوجيا المعلومات، تعليق مؤقت لبعض الوظائف و، بالتأكيد، مرحلة إعادة اعتماد الموارد المفقودة. إذا تم تأكيد الحصرية عبر الهندسة الاجتماعية للبرامج الضارة، فسيكون ذلك سابقة لكل نظام التشفير الهندي.
ماذا تقول CoinDCX بعد السرقة بقيمة 44 مليون؟
إن التواصل الرسمي حذر للغاية. لقد بدأ فريق الأمان في البورصة، بالتعاون مع السلطات، عمليات تدقيق داخلية واسعة وتحقيقات في المسؤوليات الفردية وعملية. وأكدت الشركة أن المفاتيح الخاصة وأصول المستخدمين ظلت دائمًا محمية، على الرغم من أن الحادث يجبر القطاع بأكمله على “إعادة التفكير جذريًا” في استراتيجيات الدفاع ضد المخاطر البشرية.
وفقًا لما ذكره الرئيس التنفيذي:
“الهجوم ذو تعقيد عالٍ ويتبع اتجاهًا دوليًا للانتهاكات الناتجة عن طريق الهندسة الاجتماعية والإدارة غير الحكيمة لمحطات العمل.”
كيف تتحرك السلطات وما هي المخاطر المستقبلية؟
شرطة مدينة بنغالورو وممثلو Neblio لا يزالون يحللون الأجهزة المصادرة. لا توجد حاليًا روابط مباشرة بين أغاروال والقراصنة، لكن سلسلة الوصول المخترقة تنشأ من النشاط غير المصرح به على حاسوب الموظف المحمول. تم فتح تقرير رسمي للسرقة المشددة والوصول غير المصرح به إلى الأنظمة المصرفية المعلوماتية.
على المستوى النظامي، يفرض هذا الحالة على البورصات مراجعة: الأذونات، المراقبة، سياسة الأجهزة وعادات فرق العمل الخاصة بهم، مع إيلاء اهتمام خاص لـ أنشطة العمل الحر، الإضافات، الامتدادات والملفات المشتركة مع الموظفين. تنبيه يؤثر أيضًا على قواعد الامتثال الجديدة التي يطلبها الحكومة الهندية.
ماذا يحدث الآن: التأثير، الآفاق والتوتر في عالم crypto
مستقبل CoinDCX يبقى معلقًا على نتائج التحقيق وخاصة التأثير على سمعة المستخدمين. في الفترة القصيرة، لا يوجد أي أموال مستخدمين متأثرة، ولكن انخفاض الثقة قد يؤدي إلى تحركات جماعية نحو خدمات أخرى. يجب على قطاع العملات الرقمية الآن مواجهة المخاطر “البشرية” كأهم وسيلة للهجوم. حالة CoinDCX تحول التركيز من الأنظمة الآلية إلى الأفراد والعمليات.
سيكون من المثير للاهتمام أن نرى – والسلطات تعرف ذلك – أي سياسات ستعزز exchange والشركات DeFi بعد هذه الموجة من الهندسة الاجتماعية الضخمة. تابع التطورات، سواء على الملف الشخصي الرسمي X أو في القنوات الرئيسية على Telegram للحصول على تحديثات وتفاصيل.