توسّع Tether نطاقها إلى ما هو أبعد من العملات المستقرة مع إطلاق مدير كلمات المرور PearPass، مما يشير إلى خطوة واضحة نحو مجال الأمن السيبراني والهوية الرقمية.
المحتويات
تدخل Tether في مجال الأمن السيبراني مع PearPass
في تحول استراتيجي ملحوظ، قامت Tether، مُصدرة أكبر عملة مستقرة في العالم، بالدخول إلى مجال الأمن السيبراني مع إطلاق PearPass، وهو حل جديد مفتوح المصدر لإدارة كلمات المرور. تم الإعلان عن هذه المبادرة عبر X، وهي تمثل توسعًا كبيرًا يتجاوز العملات الرقمية ليشمل الحماية الرقمية اليومية.
علاوة على ذلك، يهدف المشروع إلى تلبية الحاجة العالمية للأمن الشخصي القوي. تستفيد Tether من خبرتها في حماية مليارات الأصول الرقمية لمعالجة مشكلة أوسع: كيفية إدارة المستخدمين لكلمات المرور وبيانات المصادقة الخاصة بهم وتأمينها عبر الأجهزة.
كيف يعمل أداة Tether مفتوحة المصدر لإدارة كلمات المرور
منصة Tether الجديدة ليست مجرد خزينة تقليدية لكلمات المرور. التصميم الأساسي مبني على الشفافية والسيادة والحفظ الذاتي. من خلال العمل كمدير كلمات مرور مفتوح المصدر، يجعل PearPass كامل قاعدة الشيفرة الخاصة به متاحة للجمهور بحيث يمكن للخبراء الأمنيين في جميع أنحاء العالم فحصها واختبارها وتدقيقها.
هذا المستوى من الانفتاح مصمم لبناء الثقة، وهو شكل من أشكال رأس المال الحاسم مثل USDT في النظام البيئي التكنولوجي الأوسع. ومع ذلك، يبقى الوعد المركزي بسيطًا: منح المستخدمين السيطرة الكاملة على مفاتيحهم الرقمية الأكثر حساسية وبيانات الوصول دون الاعتماد على بنية تحتية غير شفافة.
يؤكد الإعلان على ركيزتين تقنيتين أساسيتين. أولاً، تستخدم المنصة التشفير من النهاية إلى النهاية، مما يضمن تشفير كلمات المرور محليًا على جهاز المستخدم قبل أي نقل. حتى Tether لا يمكنها فك تشفير أو عرض هذه البيانات.
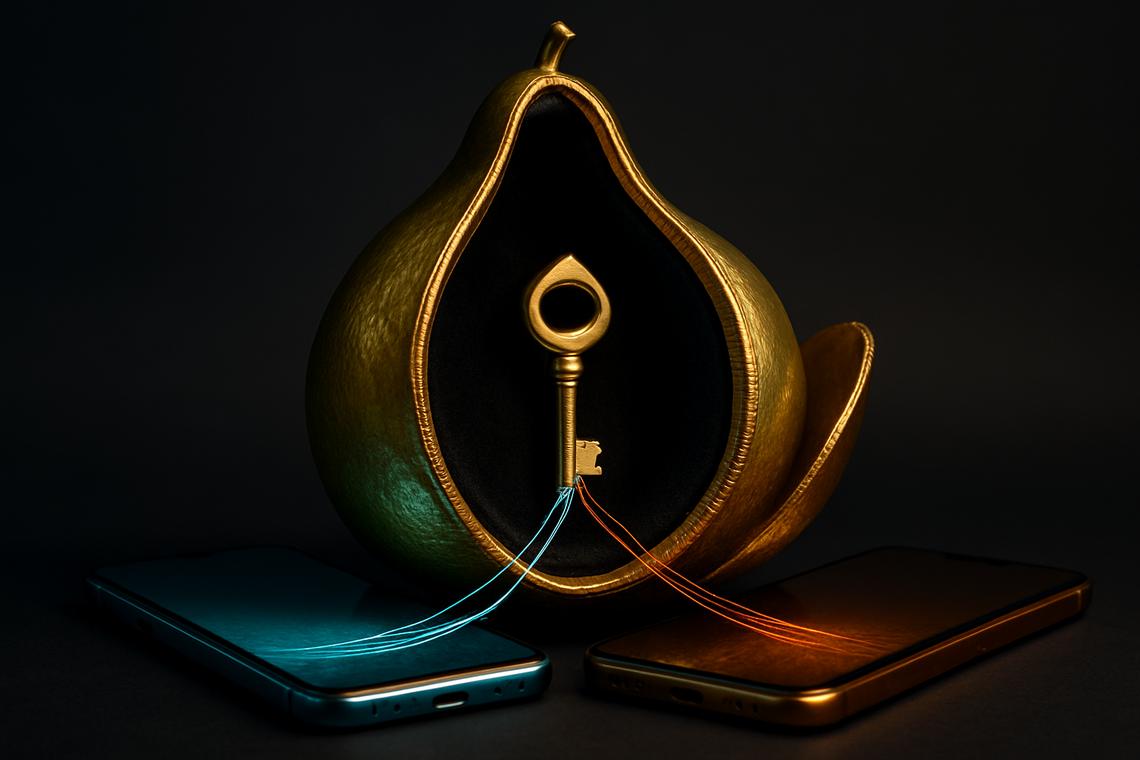
ثانيًا، يعتمد PearPass على المزامنة من نظير إلى نظير بين الأجهزة بدلاً من توجيه البيانات عبر سحابة مركزية. يعني هذا أن أجهزة المستخدم تتواصل مباشرة للحفاظ على تحديث مخازن كلمات المرور، مما يتجنب مستودعًا مركزيًا واحدًا يمكن أن يصبح هدفًا.
يتم حماية الوصول إلى خزينة كلمات المرور بواسطة مفتاح استعادة كلمة المرور واحد يتحكم فيه المستخدم. من المتوقع أن يحتفظ المستخدم بالنسخة الوحيدة من هذا العنصر الاستردادي، مما يعزز تصميم الحفظ الذاتي ولكنه يزيد أيضًا من أهمية النسخ الاحتياطية الآمنة.
لماذا تقوم شركة تشفير ببناء مدير كلمات مرور
قد تبدو هذه الخطوة غير متوقعة، لكن العملة المشفرة والأمن السيبراني يشتركان في أرضية مشتركة. كلا القطاعين يدوران حول الأنظمة غير الموثوقة، والتشفير، وحماية المفاتيح الخاصة. علاوة على ذلك، تشارك Tether بالفعل بعمق في تأمين القيمة الرقمية على نطاق واسع عبر الأسواق العالمية.
من خلال بناء مدير كلمات مرور مفتوح المصدر عبر الإنترنت، تنقل Tether المبادئ المألوفة في حفظ الأصول الرقمية إلى مشكلة سائدة: كلمات المرور المستخدمة في البنوك ووسائل التواصل الاجتماعي وتطبيقات العمل. التركيز على اللامركزية والشفافية وسيطرة المستخدم يعكس ما يتوقعه مستخدمو التشفير من المحافظ الآمنة.
بالنسبة للمستخدمين العاديين، يعد PearPass بعدة مزايا. تأتي الشفافية من الشيفرة المفتوحة بدون أبواب خلفية مخفية. بالإضافة إلى ذلك، يتم تعزيز السيطرة لأن البيانات مشفرة من قبل المستخدم ومتزامنة مباشرة بين أجهزتهم، بدلاً من عبر سحابة يتحكم فيها البائع.
ميزة أخرى هي العقلية التي تركز على الأمان. تم بناء المنصة من قبل شركة يتمثل نشاطها الأساسي في حماية كميات كبيرة من القيمة الرقمية. ومع ذلك، فإن البنية المفتوحة تقلل أيضًا من الاعتماد على البائع، حيث يمكن للمطورين الآخرين بناء أدوات وإضافات متوافقة على قمة النظام البيئي.
التحديات المحتملة لاعتماد PearPass
كل منتج أمني جديد يواجه عقبات، وPearPass ليس استثناءً. سيتعين على مدير كلمات المرور PearPass التنافس مع العلامات التجارية الراسخة وإقناع المستخدمين بنقل البيانات الحساسة من الخدمات الحالية. يمكن أن يكون هذا صعبًا في مجال حيث غالبًا ما تفوق الراحة والعادة الابتكار.
علاوة على ذلك، فإن النموذج من نظير إلى نظير، رغم أنه يعزز الخصوصية، يعقد بعض الحالات الحافة. إذا فقد المستخدم جميع أجهزته في وقت واحد، يصبح الاسترداد مستحيلًا بدون مفتاح الاسترداد. نتيجة لذلك، يقع عبء تخزين تلك المعلومة الوحيدة بشكل مسؤول على عاتق كل مستخدم.
سؤال آخر مفتوح هو الاستدامة طويلة الأجل. لا يزال من غير الواضح كيف ستقوم Tether بتمويل وصيانة التطوير المستمر. ومع ذلك، قد تختار الشركة الحفاظ على المنصة الأساسية مجانية كمنفعة عامة بينما تجرب الخدمات المتميزة أو التكاملات المؤسسية في المستقبل.
سيعتمد النجاح النهائي لـ PearPass على مشاركة المجتمع والحوكمة الشفافة. تزدهر المشاريع مفتوحة المصدر عندما يساهم المطورون المستقلون والمدققون والمستخدمون القويون بنشاط، ويقدمون القضايا، ويساعدون في تشكيل خارطة الطريق بمرور الوقت.
التداعيات على السيادة الرقمية
قرار Tether بإطلاق PearPass يوسع دورها من مزود بنية تحتية مالية إلى لاعب أوسع في الأمن الرقمي. علاوة على ذلك، يتماشى المشروع مع اتجاه نحو بيانات الاعتماد التي يتحكم فيها المستخدم، حيث يمتلك الأفراد ويديرون مفاتيحهم بدلاً من الاعتماد على المنصات المركزية.
من خلال التركيز على كلمات المرور ذات الحفظ الذاتي والمزامنة اللامركزية، يقدم PearPass رؤية لإدارة الهوية حيث يمكن للأشخاص التحقق من الأدوات التي يستخدمونها والتحكم في كيفية تخزين أسرارهم. هذا النهج يعكس الروح التي تقود المحافظ غير الحافظة في سوق التشفير.
يتناسب هذا المبادرة أيضًا مع سرد أوسع حول السيادة الرقمية ومقاومة الرقابة. بينما يركز المنتج نفسه على تخزين كلمات المرور، يمكن أن تدعم البنية مستقبلًا حيث تصبح بيانات المصادقة والأسرار المتعلقة بالهوية أصعب في الاختراق على نطاق واسع.
الأسئلة الشائعة واعتبارات المستخدم
وفقًا للإعلان الأولي، يتم تقديم PearPass كحل مفتوح المصدر، مما يشير عادةً إلى عدم وجود رسوم ترخيص للاستخدام الأساسي. ومع ذلك، لم تكشف Tether بعد عن نموذج عمل مفصل بالكامل أو ما إذا كانت ستظهر دعم مدفوع أو مستويات مؤسسية لاحقًا.
بالمقارنة مع الخدمات التقليدية مثل LastPass أو 1Password، تكمن الاختلافات الأكثر بروزًا في قاعدة الشيفرة المفتوحة والمزامنة من جهاز إلى جهاز بدلاً من السحب المركزية. يهدف هذا النموذج إلى تقليل الاعتماد على مزود واحد وتعزيز إمكانية التحقق للمحترفين الأمنيين.
لا يحتاج المستخدمون إلى معرفة مسبقة بالعملات المشفرة أو البلوكشين لاستخدام PearPass. تم تصميم الواجهة والميزات لتكون متاحة للجمهور العام الذي يريد ببساطة أداة كلمات مرور آمنة وحديثة بدون حواجز تقنية.
ومع ذلك، فإن نموذج الحفظ الذاتي له تداعيات خطيرة إذا فقد مفتاح الاسترداد. بناءً على التصميم الموصوف، قد يؤدي فقدان هذا المفتاح إلى قطع الوصول إلى الخزينة بشكل دائم، حيث لا يوجد مسؤول مركزي لإعادة تعيينه. لذلك يُشجع المستخدمون بشدة على نسخه احتياطيًا في مواقع آمنة متعددة.
كمشروع مفتوح المصدر، يسمح PearPass للباحثين الأمنيين المستقلين بتدقيق قاعدة الشيفرة. ومع ذلك، فإن هذه العملية ضرورية لبناء الثقة في أي منتج أمني جديد. يمكن للفحص العام تحديد الأخطاء، وشحذ الدفاعات، وتحسين سلامة المستخدمين بمرور الوقت.
التوقعات الاستراتيجية لـ Tether وPearPass
من منظور استراتيجي، يبرز إطلاق Tether PearPass كيف تقوم الشركات الأصلية في مجال التشفير بتوسيع نطاقها إلى الأسواق المجاورة. من خلال ربط خبرة العملات المستقرة بالأمن السيبراني، تضع Tether نفسها عند تقاطع البنية التحتية المالية وحماية البيانات الشخصية.
إذا تمكن PearPass من اكتساب الزخم، فقد يعزز علامة Tether التجارية كمزود شامل للأمن الرقمي، وليس مجرد مصدر للرموز. علاوة على ذلك، يمكن أن يلهم المزيد من الابتكارات التي تمزج بين الأفكار القائمة على البلوكشين والأدوات الاستهلاكية العملية غير المتعلقة بالتشفير.
باختصار، يعد PearPass محاولة طموحة لاستيراد مبادئ الأمان من الدرجة التشفيرية إلى فئة منتجات يومية. بينما تظل التحديات المتعلقة بالتبني والتعليم والاستدامة، يقدم المشروع بديلاً مقنعًا يركز على الشفافية للمستخدمين الذين يهتمون بعمق بسلامة حياتهم الرقمية.